

Humberto Pradera, ex-secretário de TI do STJ, teria facilitado o acesso do advogado Willer Tomaz, amigo de Flávio Bolsonaro, a informações de processos que tramitam na Corte.
Por Fábio Amato, Márcio Falcão, Camila Bomfim, g1, TV Globo e GloboNews — Brasília
10/11/2026 07h13 Atualizado há uma hora
Clique no Link Abaixo e Veja Vídeo
PF faz operação contra vazamento de dados do STJ
A Polícia Federal cumpriu, na manhã desta terça-feira (10), um mandado de prisão contra Humberto Fontoura Pradera, ex-servidor do Superior Tribunal de Justiça (STJ) suspeito de vazar informações sigilosas.
De acordo com interlocutores da corporação, o ex-secretário de TI do tribunal foi preso em Brasília e ficará detido no Complexo Penitenciário da Papuda.
Segundo a investigação, Pradera teria facilitado o acesso indevido do advogado Willer Tomaz a informações de processos em tramitação no STJ. Willer Tomaz é amigo do ex-candidato à Presidência, senador Flávio Bolsonaro (PL). Willer e Flávio são investigados em um inquérito no STF sobre suposta lavagem de dinheiro.
O cumprimento do mandado de prisão, expedido pelo Supremo Tribunal Federal (STF), faz parte da segunda fase da Operação Linceu. O g1 tenta contato com a defesa de Humberto Pradera.
A primeira fase da operação aconteceu em 19 de outubro, quando a PF cumpriu um mandado de busca e apreensão contra Pradera, em Brasília (veja vídeo acima).
Na ocasião, a investigação apontava que o então servidor da área de tecnologia do STJ teria repassado a Willer Tomaz informações internas e sobre o andamento de processos na Corte.
A investigação encontrou no celular de Willer uma foto enviada por Pradera de um documento que ainda estava em produção no STJ.
Protocolos reforçados
Após o episódio, o tribunal reforçou os protocolos de segurança de seus sistemas, como informou o blog da Camila Bomfim, com mudanças em senhas e acessos, adoção de dupla autenticação e novas restrições para evitar vazamentos de informações.
Internamente, o STJ considerou o caso grave e adotou novos controles para permitir não apenas maior segurança, mas também o rastreamento de quem acessa determinadas informações e de eventuais vazamentos. O modelo é chamado internamente de “confiança auditável”.
O tribunal também determinou a elaboração de um inventário dos acessos, com registros que permitam rastrear informações. Os mecanismos incluem a identificação de textos ocultos e metadados, autenticação mais resistente e monitoramento do uso dos dados.
São apurados, em tese, os crimes de:
violação de sigilo funcional;
peculato eletrônico;
corrupção ativa e passiva;
lavagem de dinheiro.
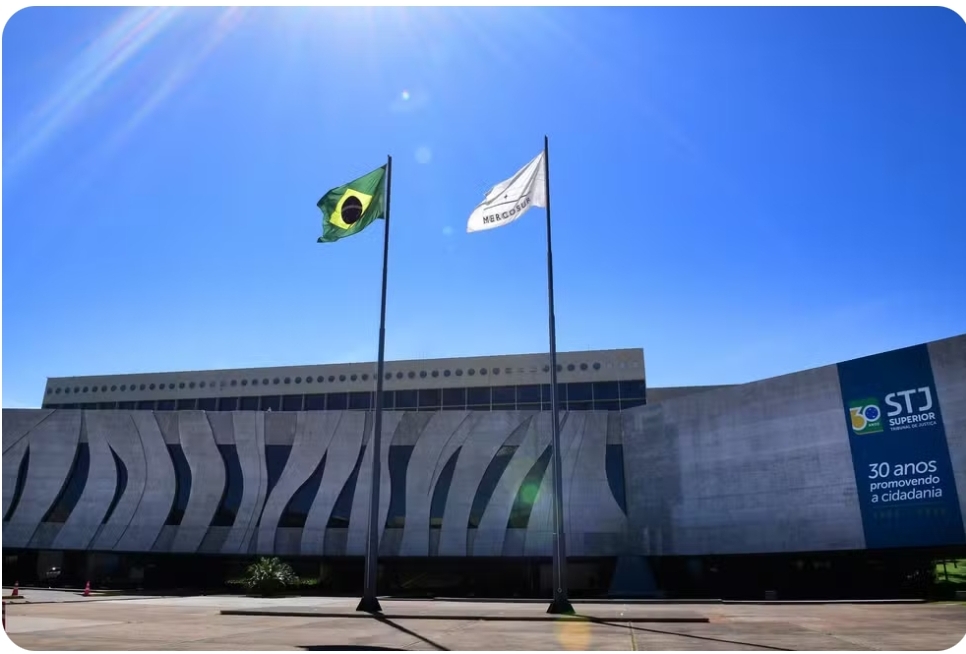
Fachada do Superior Tribunal de Justiça STJ 08-07-2019 — Foto: Gustavo Lima/STJ
Fonte: g1, TV Globo e GloboNews — Brasília